Domeno perkėlimas be prastovos
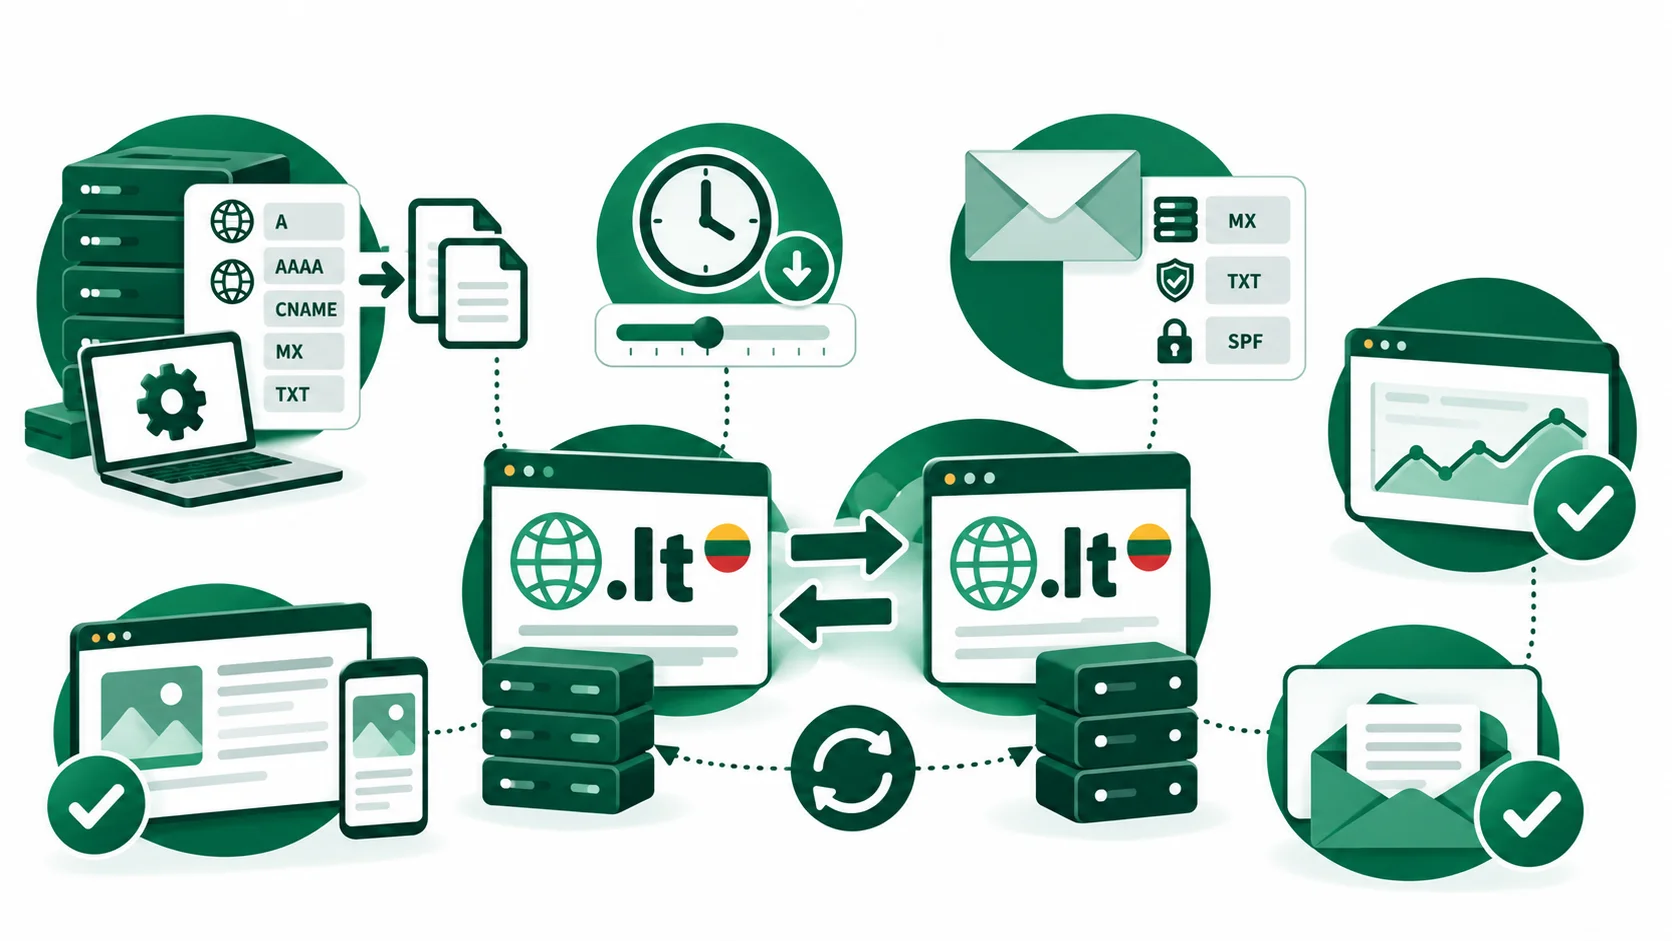
DNS planas, kad keičiant .lt registratorių ar DNS tiekėją svetainė ir paštas veiktų be pertrūkių: kopija, TTL, pašto įrašai ir stebėsena.
Paskutinį kartą patikrinta:
DNS įrašų kopija
Prastova dažniausiai atsiranda ne dėl registratoriaus keitimo, o dėl to, kad senojo tiekėjo DNS zona dingsta kartu su sutartimi. Todėl pirmas darbas – pilna kopija. Geriausia – zonos eksportas iš valdymo skydelio; jei jo nėra, kiekvieną įrašą užklauskite atskirai, nes dig ANY daugelis serverių nebeatsako pilnai.
Svetainės IPv4 – keičiant tik DNS tiekėją, reikšmė lieka ta pati.
Jei IPv6 nėra, užrašykite tai – kad niekas „nepridėtų“ seno adreso.
Prioritetas ir taškas pabaigoje – kopijuokite tiksliai.
SPF, DMARC ir paslaugų verifikacijos – po vieną įrašą.
DKIM selektoriai ir autodiscover dažniausiai pamirštami.
Pavyzdys: valdymo skydelyje nėra eksporto mygtuko
Užklausiate dig A, AAAA, MX, TXT šakniniam domenui ir žinomiems subdomenams: www, mail, autodiscover, _dmarc, DKIM selektoriams. Paslėptus subdomenus rasite talpyklos, pašto ir rinkodaros įrankių nustatymuose. Patikra: naujoje zonoje įrašų tiek pat, o kiekvieno dig atsakymas per naujus NS sutampa su senu.
TTL ir keitimo grafikas
TTL nurodo, kiek laiko resolveriai laiko atsakymą kešuose. Įrašų TTL sumažinkite iki 300 sekundžių bent tiek laiko prieš keitimą, kiek buvo senas TTL. NS delegavimo TTL .lt zonoje jūs nevaldote, todėl pereinamuoju laikotarpiu abiejų tiekėjų zonos turi būti identiškos.
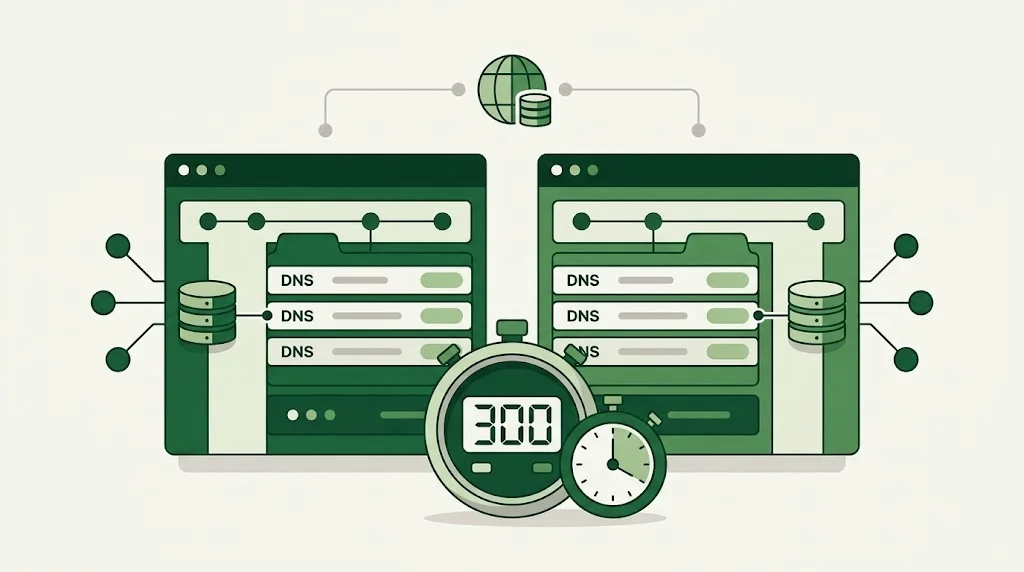
Pavyzdys: grafikas nuo T−2 iki T+7
T−2 d.: kopija ir TTL 300. T−1 d.: identiška zona pas naująjį tiekėją, patikrinta dig @ns1.naujas-tiekejas.lt. T: keičiami NS. T+1 – T+2: dalis resolverių dar klausia senų NS, todėl senos zonos neliečiate. T+7: grąžinamas įprastas TTL ir nutraukiama sena DNS paslauga. Registratorių keiskite tik po T+7.
MX, SPF, DKIM ir el. paštas
Paštas jautriausias: neteisingas MX reiškia prarastus laiškus, o trūkstamas SPF ar DKIM – laiškus šlamšte. Microsoft 365 DKIM naudoja du CNAME selektorius, Google Workspace – TXT įrašą google._domainkey. Abu turi būti naujoje zonoje prieš keičiant NS.
Pavyzdys: po NS keitimo laiškai ima kristi į šlamštą
Naujoje zonoje buvo MX ir SPF, bet ne selector1._domainkey ir selector2._domainkey. Gavėjai mato dkim=fail, o DMARC su p=quarantine siunčia laiškus į šlamštą. Sprendimas – pridėti CNAME iš senos kopijos. Patikra: naujo laiško antraštėje dkim=pass.
| Įrašas DNS | Reikšmė prieš | Po | Patikra |
|---|---|---|---|
| NS | ns1.senas-tiekejas.lt, ns2.senas-tiekejas.lt | ns1.naujas-tiekejas.lt, ns2.naujas-tiekejas.lt | dig NS imone.lt +short |
| A (@, www) | 192.0.2.10 | 192.0.2.10 (nekinta) | dig A imone.lt @1.1.1.1 |
| AAAA | 2001:db8::10 | 2001:db8::10 (nekinta) | dig AAAA imone.lt @8.8.8.8 |
| MX | 0 imone-lt.mail.protection.outlook.com | Identiškas | dig MX imone.lt + bandomasis laiškas |
| TXT (SPF) | v=spf1 include:spf.protection.outlook.com -all | Identiškas | dig TXT imone.lt |
| CNAME (autodiscover) | autodiscover.outlook.com | Identiškas | dig CNAME autodiscover.imone.lt |
Patikrinta 2026-10-12. Reikšmės – iliustracinis atvejis su dokumentacijai skirtais adresais (RFC 5737, RFC 3849), ne realūs tiekėjų duomenys. DNS keitimo tvarka – DOMREG DUK apie DNS įrašus.
Stebėsena po pakeitimo
Stebėkite bent septynias dienas: per tą laiką pasimato kešai, DMARC ataskaitos ir automatinės sistemos, pvz., sertifikatų atnaujinimas. Užklauskite skirtingus viešus resolverius ir abu naujus NS tiesiogiai.
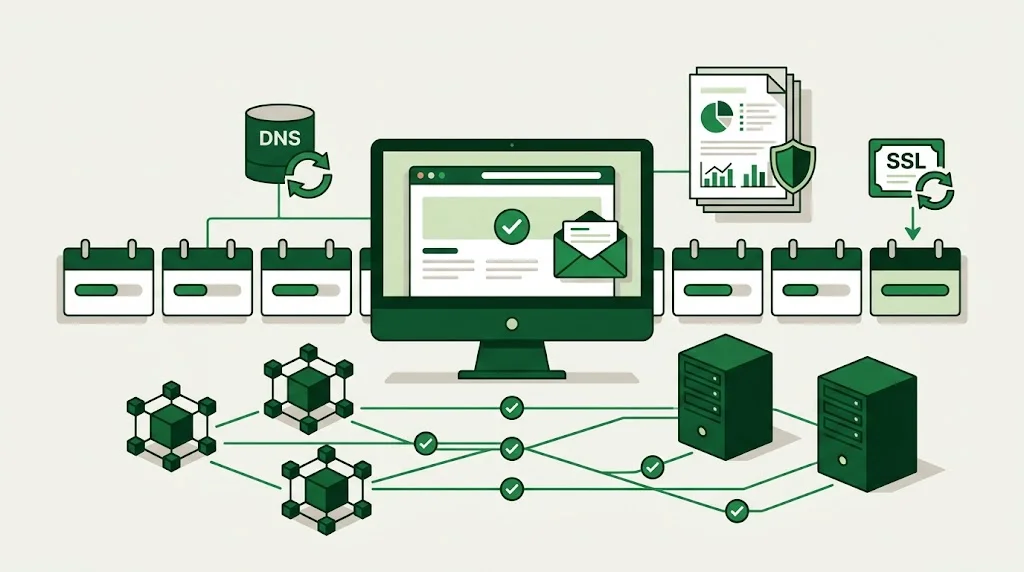
Pavyzdys: pirmoji savaitė po NS pakeitimo
Kasdien tikrinate dig MX ir dig A per 1.1.1.1 ir 8.8.8.8, peržiūrite DMARC ataskaitas ir svetainės prieinamumą. Jei kuris nors resolveris grąžina seną reikšmę, palaukite TTL ir kartokite. Patikra: septynias dienas iš eilės visi atsakymai sutampa su nauja zona.
Svetainės ir pašto kontrolinis sąrašas
Visi punktai pažymėti – galite pereiti prie kito žingsnio.
DUK
Visada, kai keičiate registratorių, o vardų serveriai priklauso senajam tiekėjui, arba kai keičiate DNS paslaugą. Kopija reikalinga ir tada, kai NS nesikeičia, nes ji leidžia greitai atkurti zoną po klaidos. Užfiksuokite A, AAAA, MX, TXT, CNAME ir NS įrašus su TTL reikšmėmis bei data, kada kopija padaryta.
Sumažinkite įrašų TTL iki 300 sekundžių bent tiek laiko prieš keitimą, kiek buvo senasis TTL. Naujoje zonoje sukurkite identiškus įrašus ir patikrinkite juos tiesiogiai per naujus NS. NS keiskite darbo dieną, kai galite stebėti. Senąją zoną palikite veikti bent savaitę, o registratorių keiskite tik po jos.
Patvirtinimas – skirtingi resolveriai grąžina tas pačias naujos zonos reikšmes, laiškų antraštėse matyti spf=pass ir dkim=pass, svetainė atsidaro per HTTPS. Dažnos klaidos: pamiršti DKIM selektoriai, nenukopijuoti verifikacijos TXT įrašai, per anksti išjungta senoji zona ir neatnaujintas SSL sertifikatas, nes jo patvirtinimas priklausė nuo DNS įrašo senojoje zonoje.